

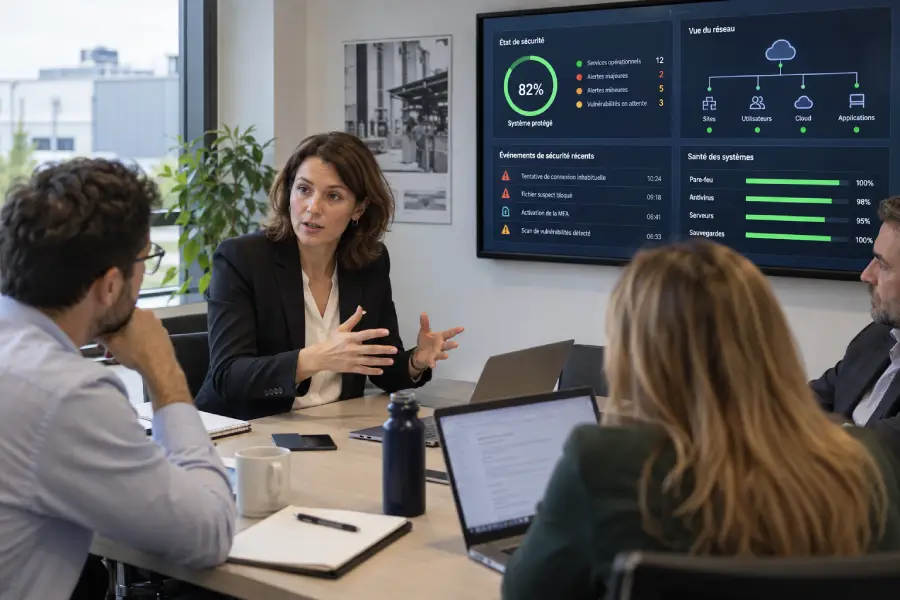
À l’heure où les entreprises accélèrent leur transformation digitale, la sécurité numérique est un pilier incontournable. On assiste à une multiplication des outils connectés et à la généralisation de la collaboration en ligne, ce qui expose davantage les systèmes d’information aux cyberattaques. Face à ces nouveaux enjeux, intégrer la cybersécurité dans la stratégie globale de l’entreprise n’est plus une option mais une nécessité pour assurer la pérennité des activités et inspirer confiance à clients comme partenaires.
Enjeux de la digitalisation et nouvelles menaces
La transition vers le numérique bouleverse autant les pratiques que les risques auxquels font face les organisations. Les processus automatisés, le recours massif au cloud et l’interconnexion des systèmes offrent efficacité et agilité, mais modifient profondément le paysage des menaces. Auparavant, seules de grandes structures étaient ciblées. Désormais, même une PME ou une association peut devenir victime d’une attaque sophistiquée, car les opportunités pour les cybercriminels se multiplient.
Le volume croissant de données sensibles échangées et stockées incite à renforcer la protection des données dès la conception des projets numériques. Cette vigilance accrue concerne toutes les composantes de l’organisation, de la direction générale jusqu’aux utilisateurs finaux. Sans une politique forte de sécurité numérique, l’image de marque de l’entreprise peut souffrir durablement.
Les raisons majeures d’intégrer la cybersécurité dans la stratégie de l’entreprise
Plusieurs facteurs démontrent la pertinence de faire d’un audit de cybersécurité une priorité stratégique.
Prévention des cyberattaques et limitation des impacts
Avec des attaques chaque année plus nombreuses et élaborées, investir dans la protection des systèmes devient essentiel. La mise en œuvre de technologies de sécurité avancées limite le risque d’intrusion, en détectant rapidement d’éventuels comportements suspects sur les réseaux internes. Lorsque chaque niveau de l’entreprise est sensibilisé, la capacité de réaction progresse significativement.
Une gestion efficace des risques passe par la formation continue des collaborateurs. Plus la sensibilisation à la cybersécurité est développée, moins les erreurs humaines conduisent à une compromission des infrastructures ou à une fuite de données sensibles. Choisir des outils adaptés garantit aussi une meilleure résilience face à l’évolution rapide des menaces.
Protection des données personnelles et conformité réglementaire
Depuis la mise en place du RGPD, les obligations autour de la protection des données sont devenues très strictes. Les sanctions financières et l’atteinte potentielle à la réputation poussent la plupart des dirigeants à accorder plus d’attention à la sécurité du cloud et des supports de stockage. Si les mesures adéquates manquent, une entreprise s’expose non seulement à des pertes financières, mais aussi à une baisse de confiance de la clientèle.
Mettre en place un contrôle régulier permet d’évaluer la robustesse des dispositifs utilisés et de corriger rapidement les failles. Ce pilotage métier, souvent confié à des profils spécialisés issus des métiers de la cybersécurité, favorise un alignement entre exigences légales et attentes économiques.
Maintenance opérationnelle et optimisation des coûts
Développer une approche proactive dans la gestion des risques offre des avantages financiers sur le long terme. Une attaque réussie coûte généralement beaucoup plus cher que la prévention (remise en état des systèmes, perte d’activité, coût juridique). Investir dans la sécurité des réseaux évite donc de telles dépenses imprévues et renforce la continuité opérationnelle.
D’autre part, l’automatisation de certains contrôles ou l’utilisation de solutions spécialisées améliore l’efficacité tout en limitant l’intervention humaine. Cela libère du temps pour se concentrer sur des tâches à valeur ajoutée, ce qui apporte à l’entreprise une agilité supplémentaire dans sa croissance digitale.
Construire une culture de la cybersécurité pour accompagner la transformation digitale
Plutôt que de considérer la sécurité comme une contrainte technique, certaines entreprises choisissent de développer une véritable culture centrée sur la cybersécurité. Cela passe par la responsabilisation de chaque acteur, alliée à une communication transparente sur les enjeux et bonnes pratiques.
Évolution des menaces et adaptation continue
Les stratégies efficaces reposent sur une veille permanente. L’environnement numérique évolue si vite qu’il devient nécessaire de revoir fréquemment ses dispositifs. De nouveaux types de cyberattaques émergent, ciblant tant les infrastructures traditionnelles que les environnements virtualisés ou hybrides.
Pour conserver un avantage, s’entourer d’experts ou recourir à des audits externes reste pertinent. Outre les aspects techniques, la gestion des crises, la communication post-incidents et l’évaluation du retour d’expérience figurent parmi les points essentiels pour améliorer sa posture de défense.
Lien entre cybersécurité et performance globale
Une stratégie de cybersécurité solide devient rapidement synonyme de performance pour l’entreprise. Elle contribue à la fidélisation du portefeuille client, à l’accélération de la transformation digitale et à l’ouverture de nouveaux marchés. Plusieurs organisations ont même vu leur attractivité renforcée auprès de talents sensibles à l’enjeu de la sécurité et du respect des libertés individuelles.
Intégrer ces mécanismes dès le début de toute initiative digitale permet de bâtir, pierre après pierre, une architecture robuste, adaptée aux aléas futurs. Il paraît désormais évident que miser sur une sécurité transversale offre bien plus qu’une simple réduction des incidents : cet engagement projette l’entreprise vers une innovation responsable et durable.